Американские исследователи обнаружили у Maх возможности для скрытого доступа к данным пользователей
Исследователи Мичиганского университета изучили мессенджер Max и обнаружили, что приложение может без ведома пользователя делать снимки экрана мини-приложений, получать доступ к хранящимся в них файлам, включая платежи и сообщения, действовать от имени пользователя, а также внедрять в мини-приложения программный код.
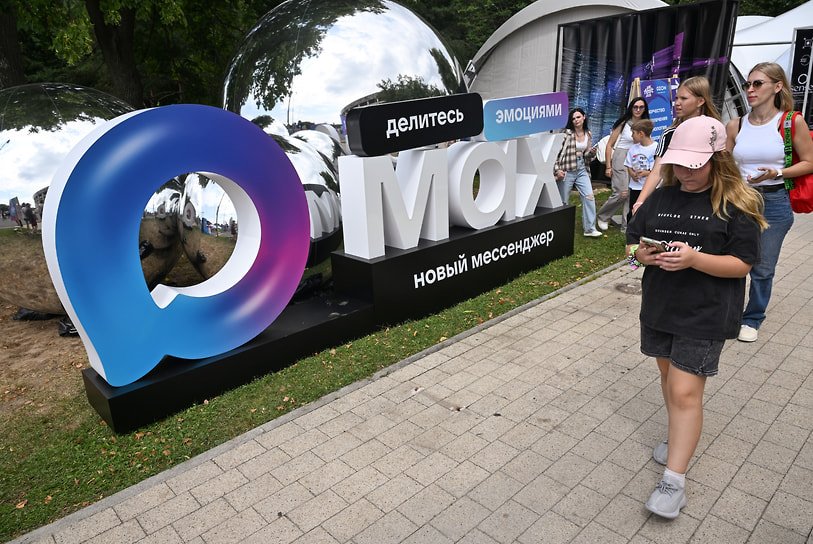
Мини-приложения — встроенные в Max сторонние сервисы, которые открываются прямо внутри мессенджера. Через них, например, можно пользоваться госуслугами, совершать платежи, делать покупки или пользоваться другими сервисами.
Исследователи нашли пять таких способов слежки. Max может незаметно делать снимки содержимого мини-приложений, читать и менять их локальные данные, внедрять в них JavaScript, контролировать их трафик и данные авторизации. Последнее позволяет технически обращаться к встроенному сервису от имени пользователя без его ведома.
Авторы исследования называют такую архитектуру приложения потенциальным бэкдором к сервисам внутри Max. При этом исследование не доказывает, что российские власти уже использовали эти возможности для слежки за людьми.
При этом Max не получает доступ к содержимому отдельных приложений на телефоне, таких как Telegram или WhatsApp.
Функции Max уже анализировали и другие независимые технические специалисты. В мае 2026 года программист под псевдонимом zaraexe разобрал APK-файл Android-версии мессенджера и опубликовал результаты на Habr. По его данным, приложение получает доступ к адресной книге, сведениям об установленных приложениях и использовании VPN.
Max активно внедряют в государственных и учебных заведениях России. «Эхо» неоднократно писало о принуждении к установке Max в российских школах и вузах вопреки разъяснениям Минцифры о добровольном использовании мессенджера.